简答题
网络工程师
题号 #1786098
阅读以下说明,根据要求回答问题1~问题4。(15分)
【说明】
Linux系统有其独特的文件系统ext2,文件系统包括了文件的组织结构、处理文件的数据结构及操作文件的方法。可以通过命令获取系统及磁盘分区状态信息,并能对其进行管理。
【问题1】(6分)
以下命令中,改变文件所属群组的命令是__(1)__,编辑文件的命令是__(2)__,查找文件的命令是__(3)__。
(1)~(3)备选答案:
A.chmod
B.chgrp
C.vi
D.which
【问题2】(2分)
在Linux中,伪文件系统__(4)__只存在于内存中,通过它可以改变内核的某些参数。
(4)
A./proc
B.mfs
C./tmp
D./etc/profile
【问题3】(4分)
在Linux中,分区为主分区、扩展分区和逻辑分区,使用fdisk —1命令获得分区信息如下所示:
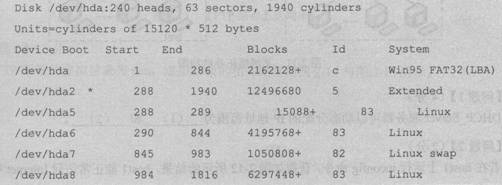

其中,属于扩展分区的是__(5)__。
使用df-T命令获得信息部分如下所示:
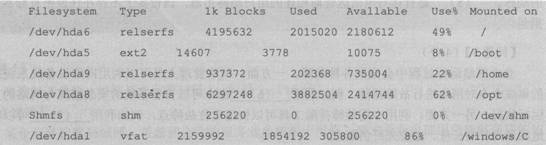
其中,不属于Linux系统分区的是(6)。
【问题4】(3分)
在Linux系统中,对于__(7)__文件中列出的Linux分区,系统启动时会自动挂载。此外,
超级用户可以通过__(8)__命令将分区加载到指定目录,从而使该分区在Linux系统中可用。
参考答案
暂无
答案解析
【问题1】(6分)
依题意,命令chgrp用于改变文件或目录所属群组,其语法如下。
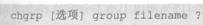
其中group可以是用户组ID,也可以是/etc/group文件中用户组的组名。文件名是以空格分开的要改变属组的文件列表,支持通配符。如果用户不是该文件的属主或超级用户,则不能改变该文件的组。
编辑文件的命令是vi;查找文件的命令是which。文件的所有者或者超级用户root,使用chmod命令可以改变文件的访问权限。
【问题2】(2分)
由于/proc是一个虚拟目录,用于从内存读取进程信息(即是内存的映射),因此该虚拟目录中的内容关机后不能被保存。标准的GNU/Linux提供了很多可调节的内核参数。例如在/proc虚拟文件系统中存在一些可调节的内核参数。这个文件系统中的每个文件都表示一个或多个参数,它们可以通过cat工具进行读取,或使用ech0命令进行修改。
【问题3】(4分)
依题意,由使用fdisk—1命令获得的分区信息中,“Device Boot”列中“/dev/hda2*”信息,以及其“System”列中对应的“Extended”信息,可得该Linux中/dev/hda2属于扩展分区。由使用df-T命令获得的部分信息中,“Type”列中“vfat”信息可知,/dev/hdal不属于Linux系统分区。该答案也可从使用fdisk—1命令获得分区信息中,“System”列中“Win95 FAT32(LBA)”得到进一步的证实。虚拟文件分配表(Virtual File Allocation Table,VFAT)是Windows 95/98等以后操作系统的重要组成部分,它主要用于处理长文件名。长文件名不能为FAT文件系统处理。文件分配表是保存文件在硬盘上保存位置的一张表。原来的DOS操作系统要求文件名不能多于8个字符,因此限制了用户的使用。VFAT的功能类似于一个驱动程序,它运行于保护模式下,使用VCACHE进行缓存。
【问题4】(3分)
在Linux系统中,/etc/fstab文件存放的是系统中的文件系统信息,该文件中列出的Linux分区,系统启动时会自动挂载。当正确地设置了该文件后,就可以通过mount/directoryname命令来加载一个文件系统,每种文件系统都对应一个独立的行,每行中的字段都有空格或tab键分开。超级用户可以通过挂接命令mount将分区加载到指定目录,从而该分区才在Linux系统中可用。
依题意,命令chgrp用于改变文件或目录所属群组,其语法如下。
其中group可以是用户组ID,也可以是/etc/group文件中用户组的组名。文件名是以空格分开的要改变属组的文件列表,支持通配符。如果用户不是该文件的属主或超级用户,则不能改变该文件的组。
编辑文件的命令是vi;查找文件的命令是which。文件的所有者或者超级用户root,使用chmod命令可以改变文件的访问权限。
【问题2】(2分)
由于/proc是一个虚拟目录,用于从内存读取进程信息(即是内存的映射),因此该虚拟目录中的内容关机后不能被保存。标准的GNU/Linux提供了很多可调节的内核参数。例如在/proc虚拟文件系统中存在一些可调节的内核参数。这个文件系统中的每个文件都表示一个或多个参数,它们可以通过cat工具进行读取,或使用ech0命令进行修改。
【问题3】(4分)
依题意,由使用fdisk—1命令获得的分区信息中,“Device Boot”列中“/dev/hda2*”信息,以及其“System”列中对应的“Extended”信息,可得该Linux中/dev/hda2属于扩展分区。由使用df-T命令获得的部分信息中,“Type”列中“vfat”信息可知,/dev/hdal不属于Linux系统分区。该答案也可从使用fdisk—1命令获得分区信息中,“System”列中“Win95 FAT32(LBA)”得到进一步的证实。虚拟文件分配表(Virtual File Allocation Table,VFAT)是Windows 95/98等以后操作系统的重要组成部分,它主要用于处理长文件名。长文件名不能为FAT文件系统处理。文件分配表是保存文件在硬盘上保存位置的一张表。原来的DOS操作系统要求文件名不能多于8个字符,因此限制了用户的使用。VFAT的功能类似于一个驱动程序,它运行于保护模式下,使用VCACHE进行缓存。
【问题4】(3分)
在Linux系统中,/etc/fstab文件存放的是系统中的文件系统信息,该文件中列出的Linux分区,系统启动时会自动挂载。当正确地设置了该文件后,就可以通过mount/directoryname命令来加载一个文件系统,每种文件系统都对应一个独立的行,每行中的字段都有空格或tab键分开。超级用户可以通过挂接命令mount将分区加载到指定目录,从而该分区才在Linux系统中可用。