简答题
网络工程师
题号 #1787151
【问题1】(2分)
防火墙支持三种工作模式:透明网桥模式、路由模式和混杂模式。在 (1) 模式下, 防火墙各个网口设备的IP地址都位于不同的网段。
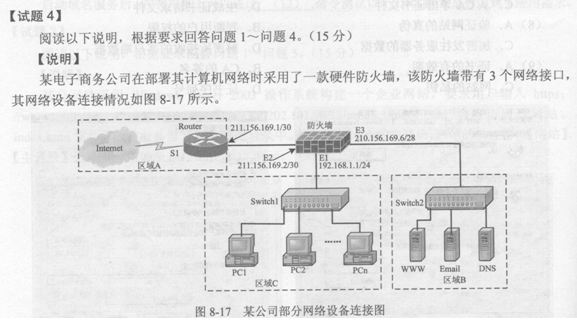
在图8.17中, (2) 适合设置为DMZ区。
(2)A.区域A
B.区域B
C.区域C
参考答案
暂无
答案解析
【问题1】(2分) 防火墙支持3种工作模式:路由模式、透明网桥模式和混杂模式。
(1)路由模式:是防火墙的基本工作模式。在该模式下,防火墙的各个网口设备的IP地址:都位于不同的网段。
(2)透明网桥模式:若用户不想改变原有的网络拓扑结构和设置,可以将防火墙设置成桥模式。在桥模式下,防火墙的各个网口所连接的网络相互之间的访问是透明的,所有网口设备将构成一个网桥。
(3)混杂模式:指防火墙部分网口在路由模式下工作,部分网El在透明桥模式下工作,即某些子网之间以路由方式通信,而某些子网可以透明通信。
DMZ区是放置公共信息的最佳位置,它对外网或内网用户来说是开放的、透明的。公司客户、潜在客户及外部访问者不用通过内网就可以直接获得他们所需要的信息。公司中机密的、私人的信息则需安全地存放在内部局域网中,即DMZ的后面。DMZ中服务器不应包含任何商业机密、资源代码或私人信息。在图8.17中,防火墙的DMZ区就是区域B的服务器群网段。
【问题21(5分)
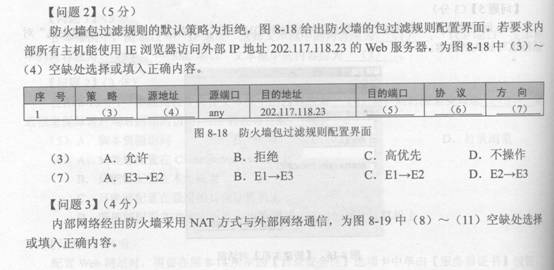
由试题中给出的关键信息“要求内部所有主机能……访问外部IP地址202:117.118.23的Web服务器”中,“能……访问”说明序号为l的包过滤规则策略为“允许”,即(3)空缺处的正确答案是选项A。
试题中给出的关键信息“要求内部所有主机能……访问外部IP地址202.117.118.23的Web服务器”中的“内部所有主机”是指图8一l7拓扑图中对应于区域c的计算机。由于防火墙与区域C相连接的接El IP地址为192.168.1.1/24,其中“/24”表示子网掩码为255.255.255.0。因此区域C的网络组成的网段地址为192.168.1.0/24,即(4)空缺处应填入区域c的网段地址(192.168.1.0/24)。 通常Web服务器是使用TCP/IP协议簇中的HTTP协议提供服务的,而HTTP协议是一个传输层基于TCP 80端口号的应用层协议,因此(5)空缺处的“目的端口”应填入80,(6)空缺处的“协议”应填入“TCP”。
同理,由试题的关键信息“要求内部所有主机能……访问外部IP地址202.117.118.23的Web服务器”可知,该包过滤规则的控制方向是控制内部局域网传输给Intemet网的IP包,即从防火墙的“El”端口流入、“E2”端El流出的IP数据包,因此(7)空缺处的“方向”应选择“El一E2”。 【问题3】(4分)
网络地址转换(NAT,Network Address Translation)是一个Intemet工程任务组(IETF)标准,用于将内部私有网络地址(或某个IP地址)翻译成合法公网IP地址的技术。NAT有静态NAT、动态地址NAT、网络地址端口转换NAPT等3种类型。其中,静态NAT将内部网络中的每个主机的IP地址都永久映射成外部网络中的某个合法的地址。动态地址NAT则是在外部网络中定义了一系列的合法地址,采用动态分配的方法映射给内部网络使用。NAPT则是把内部地址映射到外部网络的同一个IP地址的不同TCP/UDP端口号上。
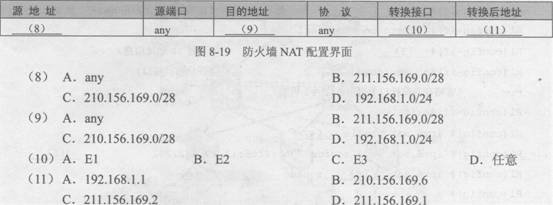
试题中给出的关键信息“内部网络经由防火墙采用NAT方式与外部网络通信”在本案例中可理解为,要实现整个内部网络段(192.168.1.0/24)的多个客户共享同一个公网IP地址访问Intemet网。由于试题只说明“外部网络”而没有特别指出是哪个IP地址段,因此(9)空缺处的“目的地址”应设置为“any”。(8)空缺处的“源地址”应为192.168.1.0/24。
因为是内部网络段的多个用户共享同一个公网IP地址,所以在图8—19中(10)空缺处的“转换接口”应设置为防火墙的外网接口,即选项8的“E2”口。(11)空缺处的“转换后地址”为防火墙外网接口的IP地址,即选项C的“211.156.169.2No
【问题4】(4分)
在图8.17网络拓扑中,防火墙FireWall是基于访问控制策略而设立在内外网之问的一道安全保护机制,实现内外网的物理分隔。它使用了“WAN”(211.156.169.2/30)、“LAN”(192.168.1.1,24)和“DMZ”(210.156.169.6/28)等3个接口,分别与外网、内网和DMZ区相连。
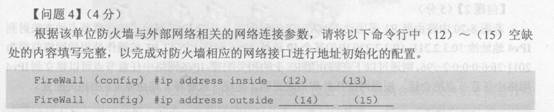
t 在对防火墙网络接口进行地址初始化配置时,“ip address inside”中的“inside”表示内部网卡,因此根据图8.17所示的网络结构中防火墙内网接口与区域C网络的连接参数“l92.168.1.1/24”可知,(12)、(13)空缺处的配置参数分别是“l92.168.1.1”、“255.255.255.0”。
同理,r。ip address outside”中的“0utside”表示外部网卡,因此根据图8—17所示的网络结构中防火墙内网接口与区域A网络的连接参数“211.156.169.2/30”可知,(14)、(15)空缺处的配置参数分别是“211.156.169.2”、“255.255.255.252”。
(1)路由模式:是防火墙的基本工作模式。在该模式下,防火墙的各个网口设备的IP地址:都位于不同的网段。
(2)透明网桥模式:若用户不想改变原有的网络拓扑结构和设置,可以将防火墙设置成桥模式。在桥模式下,防火墙的各个网口所连接的网络相互之间的访问是透明的,所有网口设备将构成一个网桥。
(3)混杂模式:指防火墙部分网口在路由模式下工作,部分网El在透明桥模式下工作,即某些子网之间以路由方式通信,而某些子网可以透明通信。
DMZ区是放置公共信息的最佳位置,它对外网或内网用户来说是开放的、透明的。公司客户、潜在客户及外部访问者不用通过内网就可以直接获得他们所需要的信息。公司中机密的、私人的信息则需安全地存放在内部局域网中,即DMZ的后面。DMZ中服务器不应包含任何商业机密、资源代码或私人信息。在图8.17中,防火墙的DMZ区就是区域B的服务器群网段。
【问题21(5分)
由试题中给出的关键信息“要求内部所有主机能……访问外部IP地址202:117.118.23的Web服务器”中,“能……访问”说明序号为l的包过滤规则策略为“允许”,即(3)空缺处的正确答案是选项A。
试题中给出的关键信息“要求内部所有主机能……访问外部IP地址202.117.118.23的Web服务器”中的“内部所有主机”是指图8一l7拓扑图中对应于区域c的计算机。由于防火墙与区域C相连接的接El IP地址为192.168.1.1/24,其中“/24”表示子网掩码为255.255.255.0。因此区域C的网络组成的网段地址为192.168.1.0/24,即(4)空缺处应填入区域c的网段地址(192.168.1.0/24)。 通常Web服务器是使用TCP/IP协议簇中的HTTP协议提供服务的,而HTTP协议是一个传输层基于TCP 80端口号的应用层协议,因此(5)空缺处的“目的端口”应填入80,(6)空缺处的“协议”应填入“TCP”。
同理,由试题的关键信息“要求内部所有主机能……访问外部IP地址202.117.118.23的Web服务器”可知,该包过滤规则的控制方向是控制内部局域网传输给Intemet网的IP包,即从防火墙的“El”端口流入、“E2”端El流出的IP数据包,因此(7)空缺处的“方向”应选择“El一E2”。 【问题3】(4分)
网络地址转换(NAT,Network Address Translation)是一个Intemet工程任务组(IETF)标准,用于将内部私有网络地址(或某个IP地址)翻译成合法公网IP地址的技术。NAT有静态NAT、动态地址NAT、网络地址端口转换NAPT等3种类型。其中,静态NAT将内部网络中的每个主机的IP地址都永久映射成外部网络中的某个合法的地址。动态地址NAT则是在外部网络中定义了一系列的合法地址,采用动态分配的方法映射给内部网络使用。NAPT则是把内部地址映射到外部网络的同一个IP地址的不同TCP/UDP端口号上。
试题中给出的关键信息“内部网络经由防火墙采用NAT方式与外部网络通信”在本案例中可理解为,要实现整个内部网络段(192.168.1.0/24)的多个客户共享同一个公网IP地址访问Intemet网。由于试题只说明“外部网络”而没有特别指出是哪个IP地址段,因此(9)空缺处的“目的地址”应设置为“any”。(8)空缺处的“源地址”应为192.168.1.0/24。
因为是内部网络段的多个用户共享同一个公网IP地址,所以在图8—19中(10)空缺处的“转换接口”应设置为防火墙的外网接口,即选项8的“E2”口。(11)空缺处的“转换后地址”为防火墙外网接口的IP地址,即选项C的“211.156.169.2No
【问题4】(4分)
在图8.17网络拓扑中,防火墙FireWall是基于访问控制策略而设立在内外网之问的一道安全保护机制,实现内外网的物理分隔。它使用了“WAN”(211.156.169.2/30)、“LAN”(192.168.1.1,24)和“DMZ”(210.156.169.6/28)等3个接口,分别与外网、内网和DMZ区相连。
t 在对防火墙网络接口进行地址初始化配置时,“ip address inside”中的“inside”表示内部网卡,因此根据图8.17所示的网络结构中防火墙内网接口与区域C网络的连接参数“l92.168.1.1/24”可知,(12)、(13)空缺处的配置参数分别是“l92.168.1.1”、“255.255.255.0”。
同理,r。ip address outside”中的“0utside”表示外部网卡,因此根据图8—17所示的网络结构中防火墙内网接口与区域A网络的连接参数“211.156.169.2/30”可知,(14)、(15)空缺处的配置参数分别是“211.156.169.2”、“255.255.255.252”。
你可能感兴趣的试题
A.程序计数器
B.指令寄存器
C.时序产生器
D.多路转换器