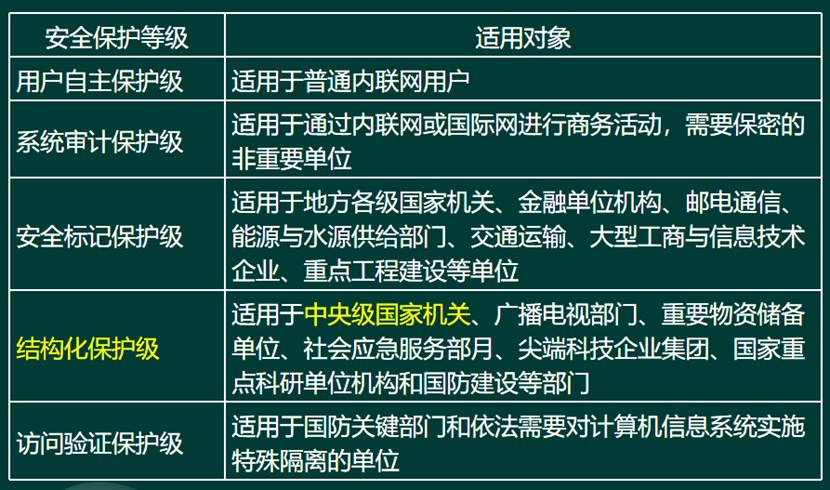
单选题 题号 #6201401 《计算机信息系统安全保护等级划分准则》将计算机系统分为5个安全保护等级。其中( )适用于中央级国家机关、广播电视部门、重要物资储备单位等部门。 A.系统审计保护级 B.安全标记保护级 C.结构化保护级 D.访问验证保护级 收起答案及解析 进入在线模考 参考答案 C 答案解析 信息系统安全等级: 你可能感兴趣的试题 1 按照系统安全策略“七定”要求,系统安全策略首先要( )。 A.定员 B.定制度 C.定方案 D.定岗 查看解析 → 2 ( )方式针对每个用户指明能够访问的资源,对于不在指定资源列表的对象不允许访问。 A.自主访问控制 B.基于策略的访问控制C.安全审计分析功能 D.安全审计浏览功能 查看解析 → 3 目标资源具有一个包含等级的安全标签,访问者拥有包含等级列表的许可,其中定义了可以访问哪个等级的目标,该模型属于( )。 A.DACB.RBACC.ACLD.MAC 查看解析 →