简答题
题号 #6228554

阅读以下说明,回答问题1至问题4,将解答填入答题纸的对应栏内。
【说明】某机械设计公司为了规范内部设计图纸的存储标准,提高文件的存储安全性和工作效率,决定新建基于Linux的FTP服务器。
【问题1】(3分)
为了统一设置虚拟用户上传FTP的图纸文件的默认权限掩码,则管理员可以打开(1)配置文件,设置(2)配置项。
(2)备选答案:
A.anon—umaskB.10cal—umaskC.creat—umask D.guest umask
【问题2】(5分)
管理员设置TCP Wrappers策略对vsflpd服务进行访问控制。为了限制公司前台的两台计算机192.168.1.2和192.168.1_3登录FTP服务器,在/etc/hosts.deny文件中设置了“VS邱d:192.168.1.2,
192.168.1.3”。但是管理员忘记删除/etc/hosts.allow文件中设置的“VSftpd:192.168.1.2”配置,目前这两
台机器登录FTP服务器的情况是(3),是否达到了预期的限制访问的目的?  (4)。原因是(5)。
【问题3】(4分)
公司新员工小王有一个名为wan9的账户,管理员在配置文件中加入下面两行:
userlist—enable=YES
userlist_deny=NO
并且把wan9用户加入到了/etc/vsftpd.user_list文件中,小王在客户端登录服务器能否登录成功?
(6)  ,原因是(7)  。
【问题4】(3分)
经过一段时间运行,管理员发现用户超过50个时,服务器性能严重下降,因此需要限制最大并发用户数,在配置文件中设置(8)可以保证服务器的性能。如果该服务器希望能与Windows共享文件和打印服务,则应该安装(9)  。
(8)备选答案:
A.max—clients=508.max_perip=50 C.10cal—max—rate=50 D.anon—max—rate=50

进入在线模考

参考答案

暂无

答案解析

【问题1】试题分析vsftp的大部分配置选项都在/etc/vsfipd.conf文件中。umask决定目录和文件被创建时得到的初始权限,默认情况下vsftp上传文件的权限是600,目录权限是700。
想要修改上传之后文件的权限,有两种情况:
如果使用vsftp的是本地用户,则要修改配置文件中的local umask的值。
如果使用VSftp的是虚拟用户,则要修改配置文件中的anon umask的值。
参考答案:(1)VSftpd.conf  (2)A
【问题2】试题分析管理员忘记删除/etc/hosts.allow文件中设置的“vsftpd:192.168.1.2”配置,因
此192.168.1.2这台主机是允许访问。而在/etc/hosts.deny文件中设置了“vsftpd:192.168.1.2,192.168.1.3”
则限制访问。两者叠加的效果是,最终192.168.1.2可以访问,只限制了192.168.1.3的访问。当hosts.allow和host.deny相冲突时,以hosts.allow设置为准。
参考答案:(3)除了l92.168.1.3以外的主机都允许访问该FTP服务器
(4)没有达到访问限制的目的
(5)当hosts.allow和hosts.deny相冲突时,以hosts.allow设置起作用
【问题3】试题分析配置文件中的userlist enable=YES、userlist deny=N0的作用是vsftpd.userlist列表生效,并且是白名单的效果。
参考答案:(6)能登录成功
(7)因为userlist deny=N0,起白名单的作用
【问题4】试题分析  因为题干已经说明超过50个并发用户性能下降,因此需要设置最大并发用户数为50,保证服务器性能。并发用户数配置项是max clients。因此(8)空选A。要实现Linux服务器与Windows系统共享文件和打印服务必须安装的服务就是samba服务。
参考答案:(8)A  (9)samba

你可能感兴趣的试题
1 阅读以下说明,回答问题1歪问题3,将解答填入答题纸的对应栏内。
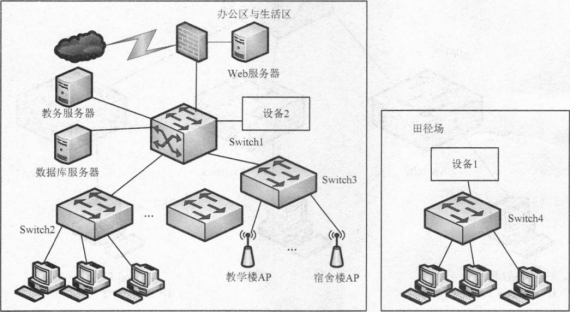
【说明】某高校新建网络,实现全校范围有线、无线全覆盖,拓扑图如下所示。
 
【问题1】(12分)
为了确保无线网络的安全使用,所有无线信号都必须加密。目前使用的安全协议主要是WPA和WPA2协议,在WPA2中,采用了安全性更高的(1)协议,采用的是(2)加密算法。无线局域网标准较多,常用的802.11a工作在(3)频率,而802.11b工作在2.4GHz,因此这两个标准互不兼容。最新802.1ln标准通过改造物理层,使用(4)技术,可以增加天线的数量来传输信息子流,将多个子数据流同时发送到信道上,各发射信号占用同一频带,从而在不增加频带宽度的情况下增加频谱利用率。使用支持理论速度高达(5),而且通过工作在(6)下,可以同时兼容前两者的工作频率。
【问题2】(4分)
学校要求实现全校范围无线信号无缝覆盖,由于覆盖范围较大,AP数量众多,从管理维护的角度考虑,应该采用(7)的方式,图中的设备2是(8)。
(7)备选答案:
A.AC+APB.胖APC.瘦AP D.混合式AP
【问题3】(4分)
该校田径场比赛用房有3台PC,因为条件限制,不方便铺设线缆。田径场区域的网络适合的接入方式是(9)  ,图中的设备l是(10)  ,接入网络的方式是(11)  。
(11)备选答案:
A.旁挂式B.在线式C.混合式D.集中式
2  阅读以下说明,回答问题1至问题3,将解答填入答题纸的对应栏内。
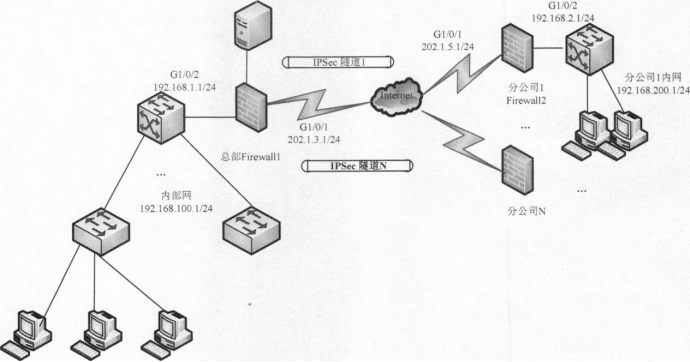
【说明】某全国连锁企业的总部和分布在全国各地的30家分公司之间经常需要传输各种内部数据,因此公司决定在总部和各分公司之间采用VPN技术连接。具体拓扑如下:
配置部分只显示了总部与分公司l的配置。
 
【问题1】(3分)
在总部与分公司之间相连的VPN方式是(1)  ,在IPSec工作模式中有传输模式和隧道模式,其中将源IP数据包整体封装后再进行传输的模式是(2)  。
(1)备选答案:
A.站点到站点B.端到端C.端到站点
【问题2】(13分)
请将相关配置补充完整。
总部防火墙Firewalll的部分配置如下。
<FIREWALLl>(3)
[FIREWALLl]interface(4)
[FIREWALLl-GigabitEthemetI/0/2]ip address(5)
[FIREWALLl-GigabitEthemetI/0/2]quit
[FIREWALLl]interface GigabitEthernet I/0/1
[FIREWALLl·GigabitEthemetI/0/1]ip address 202.1.3.124
[FIREWALLl-GigabitEthemetI/0/1]quit
#配置接口加入相应的安全区域
[FIREWALLl]firewall zone trust
[FIREWALLl一zone—trust]add interface(6)
[FIREWALLl-zone-trust]quit
[FIREWALLl](7)
[FIREWALLl-zone-untrust]add interface GigabitEthemet I/0/1
[FIREWALL1-zone-untrust]quit
配置安全策略,允许私网指定网段进行报文交互。
#配置Trust域与Untrust域的安全策略,允许封装前和解封后的报文能通过
[FIREWALLl](8)
[FIREWALL l-policy-security]rule name l
[F1REWALLl-policy-security-rule-1]source-zone(9)
[FIREWALLl-policy-security-rule-1]destination-zone untrust
[FIREWALLl-policy-security-rule-1]source-address(10)
[FIREWALLl-policy-security-rule-1]destination-address l92.168.200.024
[FIREWALLl-policy-security-rule-1]action(11)
[FIREWALLl-policy-security-rule-1]quit
#配置Local域与Untrust域的安全策略,允许IKE协商报文能正常通过FIREWALLl
[FIREWALLl-policy-security]rule name 3
[FIREWALLl-policy-security-rule-3]source-zone local
[FIREWALLl-policy-security-rule-3]destination-zone untrust
[FIREWALLl-policy-security-rule-3]source-address 202.1.3.132
[FIREWALLl-policy-security-rule-3]destination-address 202.1.5.132
[FIREWALLl-policy-security-rule-3]action permit
[FIREWALLl-policy-security-rule-3]quit
配置IPSec隧道。
#配置访问控制列表,定义需要保护的数据流
[FIREWALLI](12)
[FIREWALLl-acl-adv-3000]rule permit(13)
[FIREWALLl-acl-adv-3000]quit
#配置名称为tranl的IPSec安全提议
[FIREWALLl]ipsec proposal tranl
[FIREWALLl-ipsec-proposal-tranl]encapsulation-mode(14)
[FIREWALLl-ipsec-proposal-tranl]transform esp
[FIREWALLl-ipsec-proposal-tranl]esp authentication-algorithm sha2-256
[FIREWALLl-ipsec-proposal-tranl]esp encryption-algorithm aes
[FIREWALLl-ipsec-proposal-tranl]quit
#配置序号为l0的IKE安全提议
[FIREWALLI](15)
[FIREWALLl-ike-proposal-l0]authentication-method pre-share
[F1REWALLl-ike-proposal-l0]authentication-algorithm sha2-256
[FIREWALLl-ike-proposal-l0]quit
#配置IKE用户信息表
[FIREWALLl]ike user-table l
[FIREWALLl-ike-user_table-1]user id-type ip 202.1.5.1 pre-shared-keyAdmin@gkys
[FIREWALLl-ike-user-table-1]quit
≠}配置IKEPeer
[FIREWALLl]ike peer b
[FIREWALLl-ike-peer-b]ike-proposal l0
[FIREWALLl-ike-peer-b]user-table l
[FIREWALLl-ike-peer-b]quit
撑配置名称为map temp序号为1的IPSec安全策略模板
[FIREWALLl]ipsec policy-template map_temp l
[FIREWALLl-ipsec-policy-template-map-temp-1]security acl 3000
[FIREWALLl-ipsec-policy-template-map-temp-1]proposal tranl
[FIREWALLl-ipsec-policy-template-map-temp-1]ike-peer b
b
[FIREWALLl-ipsec-policy-template-map_temp-l]reverse-route enable
[FIREWALLl-ipsec-policy-template-map_temp-l]quit
#在IPSec安全策略mapl中引用安全策略模板map_temp
[FIREWALLI]ipsec policy mapl lo isakmp template map-temp
#在接口GigabitEthemet I/0/1上应用安全策略mapl
[FIREWALLl]interface GigabitEthernet I/0/1
[FIREWALLl-GigabitEthemetI/0/1]ipsec policy mapl
[FIREWALLl·GigabitEthemetI/0/1]quit
【问题3】(4分)
IPSec中,可以有效地保护分组安全传输。其中能够确保数据完整性,但是不能确保数据机密性的协议是(16)  ,而既能保证数据传输的机密性又能保证数据完整性的协议是(17)  。
A.数据总线、地址总线、控制总线
B.并行总线、串行总线、逻辑总线
C.单工总线、双工总线、外部总线
D.逻辑总线、物理总线、内部总线
找试题 · 找答案 · 找资料 在线模考