阅读以下说明,回答问题l至问题4,将解答填入答题纸的对应栏内。
【说明】小王为某单位网络中心网络管理员,该网络中心部署有业务系统,网站对外提供信息服务,业务数据通过SAN存储网络集中存储在磁盘阵列上,使用RAID实现数据冗余;部署邮件系统供内部人员使用,并配备有防火墙、入侵检测系统、Web应用防火墙、上网行为管理系统、反垃圾邮件系统等安全防护系统,防范来自内外部网络的非法访问和攻击。
【问题1】(8分)
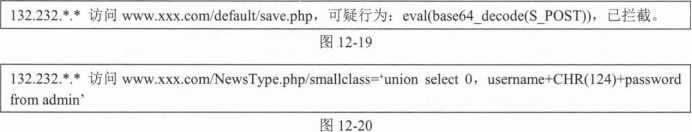
年初,网络管理员检测到部分境外组织借新冠疫情对我国信息系统频繁发起攻击,其中,图
12—19访问日志所示为(1)攻击,图l2.20访问日志所示为(2)攻击。
网络管理员发现邮件系统收到大量不明用户发送的邮件,标题含“武汉旅行信息收集”“新型冠状病毒肺炎的预防和治疗”等和疫情相关的字样,邮件中均包含相同字样的Excel文件,经检测分析,这些邮件均来自境外组织,Excel文件中均含有宏,并诱导用户执行宏,下载和执行木马后门程序,这些驻留程序再收集重要目标信息,进一步扩展渗透,获取敏感信息,并利用感染电脑攻击防疫相关的信息系统,上述所示的攻击手段为(3)攻击,应该采取(4)等措施进行防范。
(1)~(4)备选答案:
A.跨站脚本
B.SQL注入
C.宏病毒
D.APT
E.DDoS
F.CC
G.蠕虫病毒
H.一句话木马
参考答案
暂无
答案解析
【问题1】第(1)空,从代码中可以看到“eval(base64decode(SPOST))”这样的函数代码,
则说明是脚本攻击;第(2)空有unionselect、from等SQL关键语句,因此是SQL注入攻击;第(3)空的描述中“境外组织、诱导用户执行宏、进一步扩展渗透、获取敏感信息”等关键词,这是典型的APT攻击;第(4)空是为了预防宏病毒,抵御APT攻击,一般的手段包括不去点击相关文件、使用杀毒软件、禁用宏等。
参考答案:(1)A(2)B(3)D(4)不打开相关邮件/杀毒软件/禁用宏
则说明是脚本攻击;第(2)空有unionselect、from等SQL关键语句,因此是SQL注入攻击;第(3)空的描述中“境外组织、诱导用户执行宏、进一步扩展渗透、获取敏感信息”等关键词,这是典型的APT攻击;第(4)空是为了预防宏病毒,抵御APT攻击,一般的手段包括不去点击相关文件、使用杀毒软件、禁用宏等。
参考答案:(1)A(2)B(3)D(4)不打开相关邮件/杀毒软件/禁用宏
你可能感兴趣的试题
A.保存在注册表中的路由
B.在默认情况下系统自动添加的路由
C.一条默认的静态路由
D.不能被删除的路由
2
(2)
A.route.Saddl0.40.0.0mask255.255.0.010.27.0.1
B.route-Paddl0.27.0.110.40.0.0mask255.255.0.0
C.route—Paddl0.40.0.0mask255.255.0.010.27.0.1
D.route.Saddl0.27.0.110.40.0.0mask255.255.0.0