简答题
网络工程师
题号 #1787150
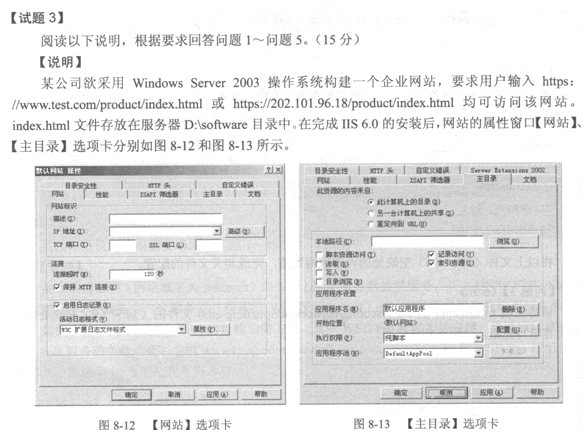
【问题1】(3分)
在本案例中,图8.12中“IP地址”选择文本框中的内容应为 (1) ;“TCP端口”文本框
中的内容应为 (2) ;“SSL端口”文本框中的内容应为 (3) 。
【问题2】(3分)
在图8.13中,“本地路径”选择文本框中的内容应为 (4) ;同时应至少勾选 (5) 复选框来保障客户端对网站的访问。IIS的发布目录 (6) 。
(5)
A.脚本资源访问
B.读取
C.写入
D.目录浏览
(6)A.只能够配置在C:\inetpub\wwwroot上
B.只能够配置在本地磁盘上
C.只能够配置在联网的其他计算机上
D.既能够配置在本地的磁盘,也能配置在联网的其他计算机上
【问题3】(4分)
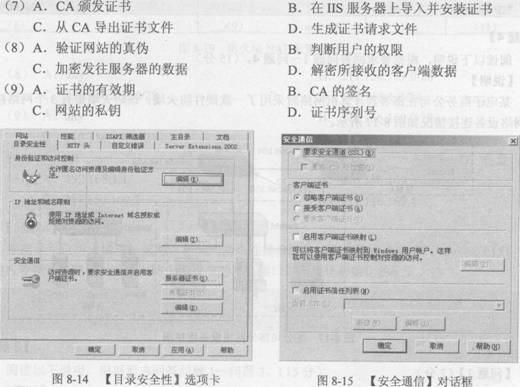
配置Web网站时,需要在图8.14所示的【目录安全性】选项卡中单击【服务器证书】按钮, 来获取服务器证书。获取服务器证书共有以下4个步骤,正确的排序为 (7) 。客户端通过数 字证书来 (8) 。CA颁发给此W曲网站的数字证书中不包括 (9) 。
【问题4】(2分)
配置Web网站时,在图8—14所示的窗口中单击【安全通信】栏中的【编辑】按钮,弹出如图8-15所示的窗Vl。要求客户只能使用HTTPS服务访问此Web站点,在图8.15中应如何操作? 【问题5】(3分)
Web网站建成后,需要在DNS服务器中添加其DNS记录。为图8—16所示的“新建主机”对话框填写缺失的内容。
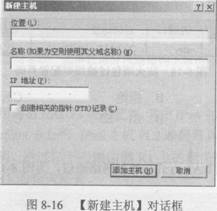
“位置”: (10) “名称”: (11)

参考答案
暂无
答案解析
【问题1】(3分)
在图8.12中,可从[IP地址】下拉列表框中指定一个IP地址或输入用于访问该站点的IP地址。对于本案例可选择其下拉列表中的地址202.101.96.18。如果没有分配指定的IP地址,即选中【全部未分配】选项,那么此站点将响应分配给该服务器但没有分配给其他站点的所有】P地址,并使它成为默认网站的IP地址。[TCP端口】文本框是必填项目,用于指派运行Web服务的TCP端口号(默认值是80)。[SSL端口】文本框是可选项目,用于指派与该网站标识相关联的SSL端口。 默认SSL端口号是443。只有使用SSL加密时才需要SSL端口号。单击【高级】按钮,可以进一步配置用来访问站点的IP地址、TCP端口号以及主机头值。
由题干关键信息“……构建了一个企业网站,要求用户输入https://www.test.com/product/index.html或https://202.101.96.18/product/index.html均可访问该网站”(注意:该URL中使用的是“https://”,而不是“http://”)可知,在图8-12所示【网站】选项卡中,“IP 地址,,选择文本框中的内容应为202.101.96.18(或【全部未分配】);“TCP端口”文本框中应填入80:“SSL端口”文本框中应填入443。
【问题2】(3分)
由题干关键信息“index.html文件存放在服务器D:\software目录中”可知,在图8-13所示的【主目录】选项卡中“本地路径’’文本选择框中内容为D:\software,以指明网站首页文档的物理存放路径。
为保障客户端对该企业网站的访问,在图8.13中应至少勾选【读取】复选框,并单击【确定】(或【应用】)按钮。
在配置IIS的发布目录时,可以将其配置在本地的磁盘目录中,也可配置在联网的其他计算机共享目录上以及重定向到URL上。
【问题31(3分) ’为了配置安全的Web网站,获取并安装服务器证书的步骤依次为:
(1)从“管理工具,,中进入“internet服务管理器”,右击需要配置的站点,在弹出的快捷菜单中选择【属性】命令,切换至如图8.14所示的【目录安全性】选项卡。接着单击【安全通信】组件框中的【服务器证书】按钮,通过IIs证书向导生成证书请求文件。
(2)向证书颁发机构(cA)提交证书请求文件,证书颁发机构颁发相应的证书。
(3)在申请证书的计算机上打开IE浏览器,在地址栏中输入http://根CA的IP/certsrv,进入证书申请页面。单击“检查挂起的证书”链接,选择已经提交的证书申请。如果颁发机构已将证书颁发,则可单击【安装此证书】按钮,即从证书颁发机构导出证书文件。
(4)在图8.14所示的【目录安全性】选项卡中,再次单击【安全通信】组件框中的【服务器证书】按钮。在IIS证书向导中进入“挂起的证书请求”页面,选中“处理挂起的请求,并安装证书”单选按钮,接着选择刚才导出的CER文件,单击【下一步】按钮,完成在IIS服务器上导入并安装证书。
(5)在图8.14所示的【目录安全性】选项卡中,单击【安全通信】组件框中的【编辑】按车i,打开【安全通信】对话框。在该对话框中可根据所需的安全要求配置相应的身份验证方式和S:;L安全通道。
综上所述,为配置安全的Web网站,获取并安装服务器证书的步骤依次为:①生成证书请求文件;②CA颁发证书;③从CA导出证书文件;④在IIS服务器上导入并安装证书。
数字证书能够验证一个实体身份,而这是在保证数字证书本身有效性的前提下才能够实现的。验证数字证书的有效性是通过验证证书颁发机构(CA)的签名实现的。某Web网站向CA申请了数字证书。当用户登录该网站时,通过验证CA对其的签名来确认该数字证书的有效性,从而验证该网站的真伪。在用户与网站进行安全通信时,用户可以通过该网站数字证书中的公钥进行加密和验证,该网站则通过只有自身拥有的私钥对信息进行解密和签名。
CA颁发给w曲网站的数字证书中包含多项内容(如证书的版本号、序列号、网站的公锈、 CA的签名、证书的有效期等),但是不包括网站的私钥。
【问题4】(2分)
配置w曲网站时,在图8.14所示的【目录安全性】选项卡中,单击【安全通信】组件框亡F的【编辑】按钮,系统将打开如图8.15所示的【安全通信】对话框。若要求客户只能使用HTTPS服务访问该企业的Web站点,则应选中【要求安全通道(SSL)1复选框,并单击【确定】按钮。建立了SSL安全机制后,只有SSL允许的客户才能与该企业Web站点进行通信,并且在使用u u资源定位器时,要注意输入的是“https://”,而不是“http://”。
【问题5】(3分)
DNS服务器负责某个域名与其对应的IP地址之间的相互映射。主机(A)资源记录用于静态地建立主机名与IP地址之间的对应关系。只有当用户输入域名(即主机名和区域名称的组合)时, DNS服务器才能将域名解析为对应的IP地址,从而实现用户对相应站点的访问。
该企业Web网站完成IIS的相关配置之后,还需要在DNS服务器中添加相关的资源记录。由题干关键信息 “要求用户输入https: //www.test.com/product/index.html 或 https://202.101.96.18/product/index.html均可访问该网站”可得,该Web网站所在服务器对外公开的公共域名是wWW.test.corn,该域名所对应的IP地址是202.101.96.18(该地址也是Web服务器所配置的IP地址之一)。因此在添加该Web网站的主机(A)资源记录时,需要在图8—16所示的l新建主机】对话框的“位置”文本框中填入父域名test.com,“名称”文本框中填入主机名wwwIP“地址”文本框中填入202.101.96.18。
在图8.12中,可从[IP地址】下拉列表框中指定一个IP地址或输入用于访问该站点的IP地址。对于本案例可选择其下拉列表中的地址202.101.96.18。如果没有分配指定的IP地址,即选中【全部未分配】选项,那么此站点将响应分配给该服务器但没有分配给其他站点的所有】P地址,并使它成为默认网站的IP地址。[TCP端口】文本框是必填项目,用于指派运行Web服务的TCP端口号(默认值是80)。[SSL端口】文本框是可选项目,用于指派与该网站标识相关联的SSL端口。 默认SSL端口号是443。只有使用SSL加密时才需要SSL端口号。单击【高级】按钮,可以进一步配置用来访问站点的IP地址、TCP端口号以及主机头值。
由题干关键信息“……构建了一个企业网站,要求用户输入https://www.test.com/product/index.html或https://202.101.96.18/product/index.html均可访问该网站”(注意:该URL中使用的是“https://”,而不是“http://”)可知,在图8-12所示【网站】选项卡中,“IP 地址,,选择文本框中的内容应为202.101.96.18(或【全部未分配】);“TCP端口”文本框中应填入80:“SSL端口”文本框中应填入443。
【问题2】(3分)
由题干关键信息“index.html文件存放在服务器D:\software目录中”可知,在图8-13所示的【主目录】选项卡中“本地路径’’文本选择框中内容为D:\software,以指明网站首页文档的物理存放路径。
为保障客户端对该企业网站的访问,在图8.13中应至少勾选【读取】复选框,并单击【确定】(或【应用】)按钮。
在配置IIS的发布目录时,可以将其配置在本地的磁盘目录中,也可配置在联网的其他计算机共享目录上以及重定向到URL上。
【问题31(3分) ’为了配置安全的Web网站,获取并安装服务器证书的步骤依次为:
(1)从“管理工具,,中进入“internet服务管理器”,右击需要配置的站点,在弹出的快捷菜单中选择【属性】命令,切换至如图8.14所示的【目录安全性】选项卡。接着单击【安全通信】组件框中的【服务器证书】按钮,通过IIs证书向导生成证书请求文件。
(2)向证书颁发机构(cA)提交证书请求文件,证书颁发机构颁发相应的证书。
(3)在申请证书的计算机上打开IE浏览器,在地址栏中输入http://根CA的IP/certsrv,进入证书申请页面。单击“检查挂起的证书”链接,选择已经提交的证书申请。如果颁发机构已将证书颁发,则可单击【安装此证书】按钮,即从证书颁发机构导出证书文件。
(4)在图8.14所示的【目录安全性】选项卡中,再次单击【安全通信】组件框中的【服务器证书】按钮。在IIS证书向导中进入“挂起的证书请求”页面,选中“处理挂起的请求,并安装证书”单选按钮,接着选择刚才导出的CER文件,单击【下一步】按钮,完成在IIS服务器上导入并安装证书。
(5)在图8.14所示的【目录安全性】选项卡中,单击【安全通信】组件框中的【编辑】按车i,打开【安全通信】对话框。在该对话框中可根据所需的安全要求配置相应的身份验证方式和S:;L安全通道。
综上所述,为配置安全的Web网站,获取并安装服务器证书的步骤依次为:①生成证书请求文件;②CA颁发证书;③从CA导出证书文件;④在IIS服务器上导入并安装证书。
数字证书能够验证一个实体身份,而这是在保证数字证书本身有效性的前提下才能够实现的。验证数字证书的有效性是通过验证证书颁发机构(CA)的签名实现的。某Web网站向CA申请了数字证书。当用户登录该网站时,通过验证CA对其的签名来确认该数字证书的有效性,从而验证该网站的真伪。在用户与网站进行安全通信时,用户可以通过该网站数字证书中的公钥进行加密和验证,该网站则通过只有自身拥有的私钥对信息进行解密和签名。
CA颁发给w曲网站的数字证书中包含多项内容(如证书的版本号、序列号、网站的公锈、 CA的签名、证书的有效期等),但是不包括网站的私钥。
【问题4】(2分)
配置w曲网站时,在图8.14所示的【目录安全性】选项卡中,单击【安全通信】组件框亡F的【编辑】按钮,系统将打开如图8.15所示的【安全通信】对话框。若要求客户只能使用HTTPS服务访问该企业的Web站点,则应选中【要求安全通道(SSL)1复选框,并单击【确定】按钮。建立了SSL安全机制后,只有SSL允许的客户才能与该企业Web站点进行通信,并且在使用u u资源定位器时,要注意输入的是“https://”,而不是“http://”。
【问题5】(3分)
DNS服务器负责某个域名与其对应的IP地址之间的相互映射。主机(A)资源记录用于静态地建立主机名与IP地址之间的对应关系。只有当用户输入域名(即主机名和区域名称的组合)时, DNS服务器才能将域名解析为对应的IP地址,从而实现用户对相应站点的访问。
该企业Web网站完成IIS的相关配置之后,还需要在DNS服务器中添加相关的资源记录。由题干关键信息 “要求用户输入https: //www.test.com/product/index.html 或 https://202.101.96.18/product/index.html均可访问该网站”可得,该Web网站所在服务器对外公开的公共域名是wWW.test.corn,该域名所对应的IP地址是202.101.96.18(该地址也是Web服务器所配置的IP地址之一)。因此在添加该Web网站的主机(A)资源记录时,需要在图8—16所示的l新建主机】对话框的“位置”文本框中填入父域名test.com,“名称”文本框中填入主机名wwwIP“地址”文本框中填入202.101.96.18。
你可能感兴趣的试题
A.程序计数器
B.指令寄存器
C.时序产生器
D.多路转换器